Kubernetes Là Gì? Từ A-Z Về Kiến Trúc, Thành Phần Và 10+ Tính Năng
Kubernetes là gì là câu hỏi cốt lõi mà bất kỳ kỹ sư phần mềm hay quản trị viên hệ thống nào cũng phải đối mặt khi ứng dụng thực tế vượt khỏi quy mô của vài máy chủ đơn lẻ. Khi số lượng container tăng từ vài đơn vị lên hàng chục, hàng trăm […]
 Thanh Lam Nguyễn22 phút đọc
Kubernetes là gì là câu hỏi cốt lõi mà bất kỳ kỹ sư phần mềm hay quản trị viên hệ thống nào cũng phải đối mặt khi ứng dụng thực tế vượt khỏi quy mô của vài máy chủ đơn lẻ. Khi số lượng container tăng từ vài đơn vị lên hàng chục, hàng trăm tiến trình microservices phân tán, việc vận hành thủ công sẽ nhanh chóng trở thành nút thắt cổ chai. Để chủ động làm chủ công nghệ điều phối này trên môi trường độc lập với chi phí tối ưu, việc chuẩn bị một hạ tầng máy chủ ảo riêng tại ThueVPSGiaRe.vn sẽ giúp bạn dễ dàng thiết lập lab thực hành và làm chủ K8s một cách bài bản nhất.
1. Kubernetes Là Gì?
Kubernetes là gì? Kubernetes (viết tắt là K8s) là nền tảng điều phối container mã nguồn mở (Container Orchestration Platform), có khả năng tự động hóa việc triển khai, mở rộng quy mô cũng như quản lý vòng đời của các ứng dụng chạy trong container trên một cụm máy chủ phân tán.
Từ “Kubernetes” bắt nguồn từ tiếng Hy Lạp cổ đại (κυβερνήτης), mang ý nghĩa là “người lái tàu” hoặc “hoa tiêu”. Cách viết tắt K8s xuất phát từ quy ước đếm số ký tự: giữa chữ “K” đầu tiên và chữ “s” cuối cùng có chính xác 8 chữ cái (u-b-e-r-n-e-t-e).
Nếu xem mỗi container Docker như một thùng hàng container tiêu chuẩn trên bến cảng, thì Kubernetes chính là hệ thống cần cẩu, hệ thống điều độ hậu cần và cả người thuyền trưởng chịu trách nhiệm điều phối hàng triệu kiện hàng cập bến, luân chuyển và xếp dỡ an toàn mà không làm gián đoạn chuỗi cung ứng.
Dự án ban đầu do các kỹ sư tại Google thiết kế dựa trên kinh nghiệm vận hành hệ thống Borg nội bộ suốt hơn một thập kỷ, sau đó được Google trao tặng lại cho Tổ chức Điện toán Đám mây Bản địa (Cloud Native Computing Foundation – CNCF) quản lý từ năm 2015.
2. Lịch Sử Phát Triển Của Kubernetes
Để nắm được bản chất kỹ thuật của Kubernetes, bạn cần nhìn lại hành trình tiến hóa của các phương thức triển khai ứng dụng trong hơn hai thập kỷ qua. Mỗi giai đoạn đều ra đời nhằm giải quyết triệt để bài toán lãng phí tài nguyên và sự phụ thuộc môi trường vận hành.
- Kỷ nguyên triển khai truyền thống (Traditional Deployment): Các ứng dụng được cài đặt trực tiếp trên máy chủ vật lý. Do không có ranh giới phân bổ tài nguyên giữa các tiến trình, một ứng dụng quá tải bộ nhớ có thể kéo sập toàn bộ hệ điều hành, gây gián đoạn các dịch vụ chạy chung. Doanh nghiệp buộc phải duy trì nhiều máy chủ riêng biệt, dẫn đến chi phí phần cứng rất lớn nhưng hiệu suất sử dụng thực tế thường chỉ đạt 10 – 15%.
- Kỷ nguyên ảo hóa (Virtualized Deployment): Sự xuất hiện của các giải pháp chạy từng máy ảo Virtual Machine trên một phần cứng vật lý thông qua Hypervisor đã tạo ra bước ngoặt. Mỗi máy ảo sở hữu hệ điều hành khách (Guest OS) riêng biệt, đem lại mức độ cô lập an toàn cao. Dẫu vậy, chi phí tài nguyên để duy trì một Guest OS hoàn chỉnh cho từng ứng dụng vẫn rất nặng nề, tốc độ khởi động tính bằng phút và việc mở rộng quy mô khi có đột biến tải thường gặp độ trễ lớn.
- Kỷ nguyên đóng gói container hóa (Container Deployment): Bước tiến đột phá của công nghệ Containerization cho phép các tiến trình chia sẻ chung nhân hệ điều hành máy chủ (Host Kernel) nhưng vẫn duy trì không gian tên (Namespaces) và giới hạn tài nguyên (cgroups) độc lập. Container nhẹ hơn máy ảo gấp nhiều lần, khởi động chỉ mất vài giây và đóng gói đầy đủ mã nguồn lẫn thư viện phụ thuộc.
Tuy nhiên, khi sự phát triển của kiến trúc Microservices bùng nổ, một hệ thống không còn chỉ gồm 2 – 3 khối mã nguồn nguyên khối (Monolith) mà bị phân tách thành hàng chục API nhỏ biệt lập. Lúc này, việc giám sát thủ công từng container trên nhiều máy chủ vật lý trở thành điều bất khả thi. Khi một container gặp lỗi, máy chủ bị cúp điện, hay lưu lượng người dùng tăng đột biến, hệ thống cần một “bộ não” có khả năng tự phát hiện, tự khởi động lại tiến trình trên máy chủ khác và tự cân bằng tải. Đó chính là lý do Kubernetes ra đời và trở thành giải pháp chuẩn mực.
3. Kiến Trúc Kubernetes Hoạt Động Như Thế Nào?
Một cụm kiến trúc Kubernetes hoàn chỉnh là sự phối hợp chặt chẽ của một mô hình cụm máy chủ Cluster Server phân tán, được chia tách thành hai thành phần rạch ròi: Control Plane (Master Node) đóng vai trò trung tâm điều khiển và các Worker Node chịu trách nhiệm trực tiếp chạy tải công việc (workload).
3.1. Các Thành Phần Thuộc Control Plane (Master Node)
Control Plane giữ trạng thái mong muốn của toàn bộ hệ thống (Desired State), đưa ra quyết định lập lịch và xử lý các sự kiện trong cụm:
- kube-apiserver: Cánh cổng giao tiếp trung tâm của toàn bộ cụm K8s. Mọi thao tác từ người dùng (thông qua công cụ dòng lệnh `kubectl`), từ Worker Node hay các thành phần nội bộ đều phải gửi truy vấn qua RESTful API của kube-apiserver để được xác thực và cấp quyền.
- etcd: Kho lưu trữ dữ liệu dạng khóa – giá trị (key-value store) phân tán, có tính nhất quán cao. etcd đóng vai trò như bộ nhớ lâu dài lưu trữ toàn bộ trạng thái cấu hình, dữ liệu các Object và metadata của toàn bộ cluster.
- kube-scheduler: Bộ điều phối tài nguyên. Khi một Pod mới được tạo ra mà chưa gán máy chủ, scheduler sẽ phân tích tình trạng tài nguyên (CPU, RAM, Affinity, Taints/Tolerations) của từng Node để quyết định đặt Pod lên máy chủ nào là tối ưu nhất.
- kube-controller-manager: Vòng lặp điều khiển liên tục so sánh trạng thái thực tế của cluster với trạng thái khai báo. Thành phần này tổng hợp nhiều bộ điều khiển nhỏ như Node Controller (theo dõi trạng thái sống của Node), Job Controller, Endpoints Controller và Service Account Controller.
- cloud-controller-manager: Thành phần tích hợp logic riêng với các nhà cung cấp hạ tầng điện toán đám mây công cộng (AWS, GCP, Azure) để tự động khởi tạo Load Balancer hoặc Storage Volume tương ứng.
3.2. Các Thành Phần Thuộc Worker Node
Worker Node là các máy chủ vật lý hoặc máy chủ ảo trực tiếp duy trì hoạt động của ứng dụng. Mỗi Node sẽ chạy 3 tiến trình nền tảng:
- kubelet: Một tiến trình daemon chạy trên từng Node, có nhiệm vụ nhận chỉ thị (PodSpecs) từ kube-apiserver và đảm bảo các container được mô tả trong PodSpecs đều khởi chạy và ở trạng thái khỏe mạnh.
- kube-proxy: Quản lý các quy tắc định tuyến mạng (Network Rules) trên Node thông qua iptables hoặc IPVS, cho phép các tiến trình giao tiếp nội bộ với nhau hoặc tiếp nhận lưu lượng từ bên ngoài Internet theo cấu hình Service.
- Container Runtime: Phần mềm nền tảng chịu trách nhiệm kéo image và thực thi container. Kubernetes hiện nay giao tiếp với các runtime thông qua chuẩn CRI (Container Runtime Interface), phổ biến nhất là containerd và CRI-O.
3.3. Pod Trong Kubernetes
Điểm khác biệt căn bản là Kubernetes không quản lý trực tiếp các container đơn lẻ. Đơn vị thực thi nhỏ nhất có thể triển khai được trong K8s là Pod. Một Pod đại diện cho một tiến trình đang chạy trong cụm và có thể chứa một hoặc nhiều container gắn kết chặt chẽ với nhau (ví dụ: container chạy ứng dụng chính kèm theo một container phụ “sidecar” để thu thập log).
Mọi container nằm chung trong một Pod sẽ chia sẻ chung một địa chỉ IP nội bộ, không gian mạng (Network Namespace) và các ổ đĩa lưu trữ (Volumes). Chúng có thể giao tiếp với nhau cực nhanh thông qua địa chỉ localhost.
4. 10 Tính Năng Cốt Lõi Khiến K8s Trở Thành Tiêu Chuẩn Toàn Cầu
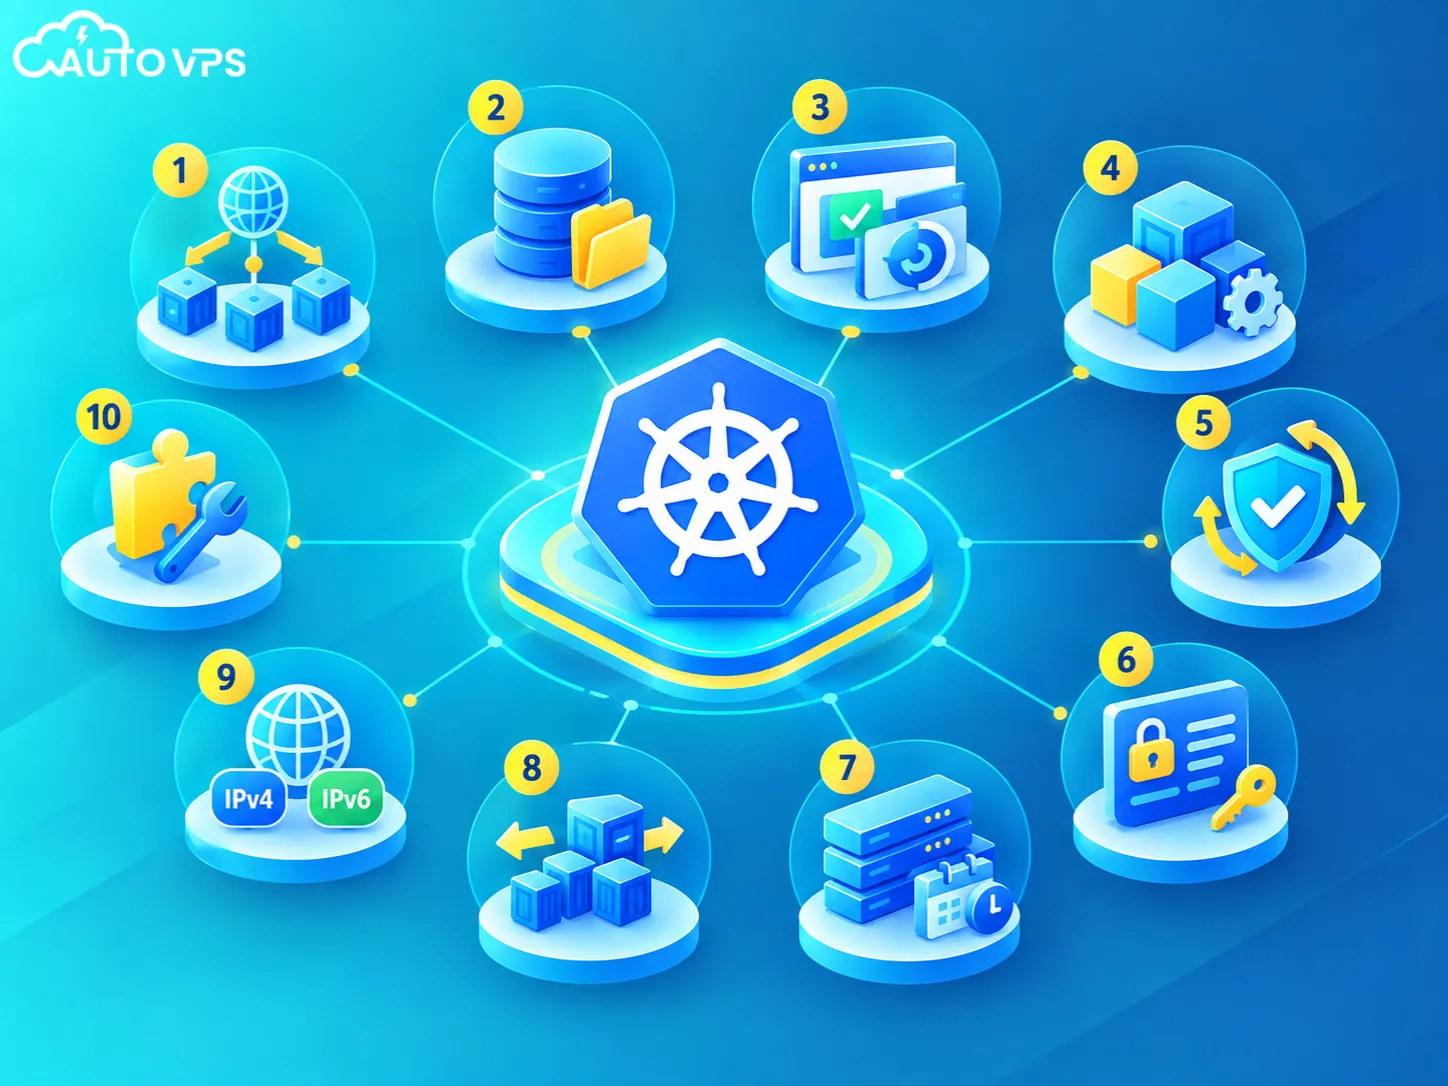
Không phải ngẫu nhiên mà tài liệu chính thức từ Kubernetes.io định danh nền tảng này là chuẩn công nghiệp cho điện toán đám mây. K8s mang trong mình 10 cơ chế tự động hóa mạnh mẽ giải phóng hoàn toàn sức lao động của đội ngũ vận hành:
- Phát hiện dịch vụ và cân bằng tải (Service discovery and load balancing): K8s cấp cho mỗi Pod một địa chỉ IP riêng và một tên DNS thống nhất cho nhóm Pod cùng chức năng. Hệ thống tự động tích hợp cơ chế cân bằng tải Load Balancing để phân chia lưu lượng mạng đều giữa các bản sao, tránh trường hợp một Pod bị sập do nghẽn tải.
- Điều phối lưu trữ linh hoạt (Storage orchestration): Tự động gắn kết (mount) hệ thống lưu trữ bạn chỉ định, từ bộ nhớ cục bộ trên máy chủ (Local Storage), các giải pháp lưu trữ phân tán (Ceph, GlusterFS) cho đến các dịch vụ lưu trữ đám mây công cộng (AWS EBS, GCP Persistent Disk).
- Tự động triển khai và hoàn nguyên (Automated rollouts and rollbacks): Khi cập nhật phiên bản ứng dụng mới, K8s sẽ áp dụng chiến lược Rolling Update thay thế dần từng Pod cũ bằng Pod mới. Nếu xảy ra lỗi nghiêm trọng, hệ thống hỗ trợ rollback về phiên bản ổn định trước đó chỉ bằng một lệnh duy nhất mà không gây downtime.
- Quản lý cấu hình và bí mật an toàn (Secret and configuration management): Cho phép bạn lưu trữ các thông tin nhạy cảm (mật khẩu, SSH key, OAuth token, chuỗi kết nối Database) một cách an toàn thông qua Kubernetes Secrets và ConfigMaps độc lập với mã nguồn ứng dụng. Bạn có thể thay đổi cấu hình mà không cần phải build lại container image.
- Tối ưu hóa phân bổ tài nguyên (Automatic bin packing): Bạn có thể khai báo mức CPU và RAM tối thiểu (Requests) cũng như tối đa (Limits) mà mỗi container được phép sử dụng. Kubernetes sẽ tự động ghép các Pod vào những Node còn trống để tận dụng tối đa công suất phần cứng mà không làm suy giảm hiệu năng.
- Tự phục hồi thần kỳ (Self-healing): K8s tự động khởi động lại các container bị crash, thay thế và lập lịch lại các Pod khi một Worker Node bị mất kết nối mạng. Đồng thời, hệ thống chủ động ngắt đường truyền đến các container không vượt qua bài kiểm tra sức khỏe (Liveness và Readiness Probes).
- Thực thi tác vụ theo lô (Batch execution): Ngoài việc duy trì các tiến trình chạy liên tục (như web server), K8s còn quản lý xuất sắc các tác vụ chạy theo lịch trình (CronJobs) hoặc xử lý hàng loạt dữ liệu (Jobs) và tự động dọn dẹp tài nguyên sau khi hoàn thành.
- Tự động mở rộng quy mô theo chiều ngang (Horizontal scaling): Thông qua cơ chế Horizontal Pod Autoscaler (HPA), K8s tự động tăng hoặc giảm số lượng Pod dựa trên mức độ sử dụng CPU thực tế, lưu lượng mạng hoặc các chỉ số đo lường tùy chỉnh do Prometheus cung cấp.
- Hỗ trợ song song IPv4/IPv6 (IPv4/IPv6 dual-stack): Cung cấp khả năng gán đồng thời dải địa chỉ IPv4 và IPv6 cho các Pod và Service, đáp ứng các tiêu chuẩn mạng viễn thông khắt khe nhất hiện nay.
- Thiết kế mở rộng không giới hạn (Designed for extensibility): Kubernetes không phải là một giải pháp đóng kín. Bằng cách định nghĩa Custom Resource Definitions (CRDs) và viết các Operator riêng, các kỹ sư phần mềm có thể mở rộng tính năng của K8s để quản lý tự động các hệ thống phức tạp như cụm cơ sở dữ liệu phân tán.
5. So Sánh Docker Và Kubernetes: K8s Có Thay Thế Hoàn Toàn Docker?
Một trong những nhầm lẫn phổ biến nhất của người mới học là cho rằng “Kubernetes ra đời để khai tử Docker”. Đây là nhận định hoàn toàn sai lệch về bản chất công nghệ.
Để hiểu rõ mối quan hệ này, bạn cần phân biệt rõ khái niệm Docker là gì. Docker là công cụ đóng gói mã nguồn và môi trường chạy thành một Container Image tiêu chuẩn. Trong khi đó, Kubernetes là hệ sinh thái điều phối quy mô lớn hoạt động ở tầng phía trên để quản lý hàng nghìn container đó. Docker đóng vai trò tạo ra “viên gạch”, còn Kubernetes là “kiến trúc sư trưởng” ghép các viên gạch thành một tòa cao ốc kiên cố.
| Tiêu chí so sánh | Docker Engine | Docker Compose | Kubernetes (K8s) |
|---|---|---|---|
| Mục đích cốt lõi | Đóng gói & chạy container đơn lẻ | Định nghĩa đa container trên 1 máy | Điều phối cụm container đa máy chủ |
| Phạm vi phần cứng | 1 máy chủ độc lập | 1 máy chủ duy nhất | Từ 1 đến hàng nghìn máy chủ |
| Tự động phục hồi | Chỉ restart container cùng host | Restart nếu tiến trình chết | Tự chuyển dịch Pod sang Node khác |
| Cơ chế cân bằng tải | Không tích hợp sẵn | Phải cấu hình Nginx riêng | Tích hợp sẵn Service, Ingress Controller |
| Độ phức tạp triển khai | Rất thấp, cài đặt 1 lệnh | Đơn giản, viết file YAML ngắn | Đòi hỏi kiến thức mạng & hệ thống sâu |
6. Ưu Điểm Và Hạn Chế Của Kubernetes
Ưu điểm
- Tự động hóa vận hành: Tự động triển khai phiên bản mới, co giãn tài nguyên theo tải thực tế và tự hoàn nguyên (rollback) khi gặp lỗi mà không cần can thiệp thủ công.
- Độc lập hạ tầng: Tách biệt ứng dụng khỏi phần cứng bên dưới, giúp lập trình viên tập trung phát triển mã nguồn thay vì quản lý máy chủ, mạng hay lưu trữ.
- Tự phục hồi dịch vụ (Self-healing): Tự động phát hiện, tiêu hủy và khởi chạy lại các container bị treo hoặc gặp sự cố, đảm bảo tính sẵn sàng cao cho ứng dụng.
- Tối ưu tài nguyên & chi phí: Thuật toán tự động sắp xếp container vào các node phù hợp với nhu cầu CPU/RAM, triệt tiêu lãng phí phần cứng.
- Quản trị tập trung, đồng nhất: Cung cấp một giao diện và cơ chế chung để quản lý, cập nhật hàng chục dịch vụ microservices cùng lúc một cách dễ dàng.
- Linh hoạt đa nền tảng: Chạy ổn định trên cả máy chủ vật lý, Private Cloud lẫn Public Cloud, hoàn toàn không lo bị bó buộc vào một nhà cung cấp (Vendor Lock-in).
Hạn chế
- Kiến trúc phức tạp, học khó: Khối lượng khái niệm trừu tượng (Pod, Node, Service, Ingress, RBAC) rất lớn, đòi hỏi nhiều thời gian và chi phí đào tạo nhân sự.
- Dễ mắc sai sót cấu hình: Dựng cụm từ đầu đòi hỏi thiết lập chuẩn xác về mạng (CNI), lưu trữ (CSI) và phân quyền; cấu hình sai (misconfiguration) dễ khiến cụm chập chờn.
- Thách thức bảo mật khắt khe: K8s không tự động bảo vệ hoàn toàn. Theo Red Hat, 67% doanh nghiệp từng hoãn triển khai vì lo ngại an ninh, 46% từng chịu tổn thất sau sự cố container và 72% chuyên gia nhận định bảo mật là rào cản số một.
- Tiêu hao tài nguyên & đẩy cao chi phí: Control plane ngốn một lượng lớn CPU/RAM chạy nền. Với ứng dụng nhỏ, chi phí duy trì hạ tầng máy chủ K8s có thể vượt quá giá trị mang lại.
- Đòi hỏi nhân sự chuyên môn sâu: Cụm cần được theo dõi và tinh chỉnh liên tục, đòi hỏi đội ngũ DevOps giàu kinh nghiệm cùng các công cụ giám sát chuyên dụng.
7. Khi Nào Doanh Nghiệp Nên Và KHÔNG NÊN Dùng Kubernetes?
Mặc dù Kubernetes rất mạnh mẽ, việc đưa K8s vào hệ thống mà không tính toán kỹ lưỡng có thể trở thành một thảm họa về chi phí và tài nguyên vận hành (Overengineering).
Cảnh báo thực tế: Để vận hành một cụm Kubernetes tiêu chuẩn (Production Grade) có dự phòng High Availability (HA), bạn cần tối thiểu 3 Master Nodes và ít nhất 2 – 3 Worker Nodes. Mỗi node cần từ 2 – 4 vCPU và 4GB – 8GB RAM trở lên chỉ để gánh các tiến trình nền tảng của hệ thống. Nếu bạn chỉ vận hành một trang tin tức, một blog WordPress hay ứng dụng vừa và nhỏ, overhead của K8s sẽ ngốn hết tài nguyên máy chủ trước cả khi ứng dụng của bạn kịp phục vụ người dùng.
- CHƯA NÊN dùng K8s khi: Ứng dụng là khối Monolith duy nhất; đội ngũ kỹ thuật chỉ có 1 – 2 lập trình viên; lưu lượng truy cập ổn định và có thể đáp ứng tốt bằng Docker Compose trên một máy chủ ảo độc lập.
- NÊN DÙNG K8s khi: Hệ thống bao gồm hàng chục microservices phụ thuộc lẫn nhau; ứng dụng có lưu lượng biến động mạnh theo khung giờ (cần scale tức thì); doanh nghiệp yêu cầu triển khai Zero-Downtime liên tục mỗi ngày; hoặc bạn đang muốn xây dựng môi trường lab để học tập, nâng cao tay nghề DevOps.
8. Hướng Dẫn Tự Dựng Cụm K8s Rút Gọn (K3s) Trên VPS Linux Thực Chiến
Đối với người mới bắt đầu hoặc lập trình viên cần môi trường staging nhẹ nhàng, K3s (bản phân phối Kubernetes được CNCF chứng nhận chính thức do Rancher Labs phát triển) là lựa chọn lý tưởng nhất. K3s loại bỏ các driver đám mây dư thừa và thay thế etcd nặng nề bằng SQLite (trong cụm đơn node), giúp toàn bộ hệ thống hoạt động mượt mà chỉ với một gói nhị phân (binary) dưới 100MB.
Điều kiện chuẩn bị: Một máy chủ VPS Linux cài đặt hệ điều hành Ubuntu (khuyến nghị bản 22.04 hoặc 24.04 LTS), cấu hình tối thiểu 2 vCPU và 2GB RAM.
Bước 1: Cập Nhật Hệ Điều Hành Và Cài Đặt K3s
Đăng nhập vào máy chủ qua SSH với quyền root, cập nhật gói phần mềm và tiến hành cài đặt K3s bằng một câu lệnh duy nhất:
# Cập nhật repository hệ thống
sudo apt update && sudo apt upgrade -y

# Tải và cài đặt tự động K3s
curl -sfL https://get.k3s.io | sh -
Bước 2: Kiểm Tra Trạng Thái Hoạt Động Của Cụm
Sau khi cài đặt xong, K3s tự động cấu hình dịch vụ chạy nền và thiết lập công cụ điều khiển dòng lệnh kubectl. Bạn kiểm tra tình trạng Node bằng lệnh:
# Kiểm tra thông tin các Node trong cụm
sudo kubectl get nodes
Nếu màn hình trả về trạng thái Ready ở cột STATUS, cụm Kubernetes rút gọn của bạn đã sẵn sàng tiếp nhận các bản triển khai ứng dụng.
Bước 3: Triển Khai Ứng Dụng Nginx Đầu Tiên Bằng File Manifest YAML
Tạo một tệp cấu hình có tên nginx-demo.yaml để định nghĩa một Deployment gồm 2 bản sao (replicas) kèm theo một Service tiếp nhận kết nối:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: nginx-deployment
spec:
  replicas: 2
  selector:
    matchLabels:
      app: nginx-web
  template:
    metadata:
      labels:
        app: nginx-web
    spec:
      containers:
      - name: nginx
        image: nginx:alpine
        ports:
        - containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: nginx-service
spec:
  type: NodePort
  selector:
    app: nginx-web
  ports:
    - port: 80
      targetPort: 80
      nodePort: 30080
Áp dụng tệp cấu hình vào cụm Kubernetes bằng lệnh:
# Áp dụng khai báo tài nguyên vào hệ thống
sudo kubectl apply -f nginx-demo.yaml

# Kiểm tra trạng thái các Pod đang khởi chạy
sudo kubectl get pods -l app=nginx-web
Bước 4: Kiểm Tra Truy Cập
Bây giờ, bạn chỉ cần mở trình duyệt web trên máy tính và truy cập vào địa chỉ http://<IP_VPS_CUA_BAN>:30080. Trang chào mừng mặc định của máy chủ Nginx sẽ hiển thị. Lúc này, nếu bạn chủ động thử lệnh xóa một Pod, K8s sẽ tự động phát hiện sự thiếu hụt so với khai báo (Desired State = 2) và khởi tạo một Pod mới ngay lập tức.
9. Các Câu Hỏi Thường Gặp Về Kubernetes (FAQ)
Mất bao lâu để một lập trình viên làm chủ được Kubernetes?
Nếu bạn đã thành thạo Docker và kiến thức mạng Linux cơ bản, bạn sẽ mất khoảng 2 – 4 tuần để nắm vững các Object nền tảng (Pod, Service, Deployment, ConfigMap). Tuy nhiên, để làm chủ việc giám sát, bảo mật và vận hành cụm Production thực tế, kỹ sư thường cần từ 6 tháng đến 1 năm thực chiến liên tục.
Kubernetes có tốn nhiều RAM khi vận hành không?
Bản K8s chuẩn (Vanilla) tiêu thụ tối thiểu 2GB – 4GB RAM cho riêng các tiến trình hệ thống của Master Node. Tuy nhiên, nếu bạn sử dụng bản phân phối rút gọn như K3s hoặc MicroK8s, mức tiêu thụ tài nguyên tĩnh chỉ rơi vào khoảng 512MB – 1GB RAM, rất phù hợp cho các máy chủ cấu hình vừa phải.
K3s khác gì so với Kubernetes nguyên bản?
K3s là phiên bản Kubernetes chính thức được CNCF chứng nhận đầy đủ. Sự khác biệt là K3s đã lược bỏ các driver đám mây cũ, tích hợp sẵn containerd, Flannel CNI, Traefik Ingress và thay thế etcd bằng SQLite nội bộ để tối ưu cho môi trường Edge, IoT và các máy chủ có tài nguyên giới hạn.
Công cụ kubectl là gì và giữ vai trò gì?
kubectl là công cụ giao diện dòng lệnh (CLI) tiêu chuẩn dùng để tương tác với cụm Kubernetes. Mọi chỉ thị bạn gõ vào terminal sẽ được kubectl chuyển đổi thành các truy vấn RESTful API gửi đến kube-apiserver trên Master Node để tra cứu, tạo mới, sửa đổi hoặc xóa tài nguyên trong cluster.
Có thể chạy Kubernetes trên máy tính Windows cá nhân được không?
Được. Bạn có thể kích hoạt tính năng Kubernetes tích hợp sẵn trong Docker Desktop, hoặc dùng Minikube/Kind thông qua hệ phụ trợ WSL2 trên Windows. Tuy nhiên, máy tính cá nhân cần tối thiểu 16GB RAM để không làm treo các tác vụ đồ họa và tác vụ văn phòng khác trong khi cụm hoạt động.
Hiểu rõ kubernetes là gì không chỉ giúp bạn bắt kịp xu hướng công nghệ hạ tầng đám mây mà còn thay đổi hoàn toàn tư duy thiết kế phần mềm theo hướng sẵn sàng mở rộng và tự phục hồi. Đừng để những tài liệu lý thuyết đồ sộ làm bạn nản lòng. Cách học nhanh nhất luôn là tự tay gõ lệnh, dựng một cụm K3s thực nghiệm và chứng kiến ứng dụng của mình tự động cân bằng tải.
Sẵn Sàng Dựng Cụm Lab K8s Đầu Tiên Của Bạn?
Lựa chọn gói VPS Linux hiệu năng cao với ổ cứng SSD NVMe U.2 và băng thông không giới hạn để bắt đầu ngay hôm nay.
* Tuyên bố miễn trừ trách nhiệm kỹ thuật: Toàn bộ hướng dẫn và tệp cấu hình mẫu trong bài viết được xây dựng cho mục đích học tập và triển khai thử nghiệm trên hệ điều hành Ubuntu Linux. Khi triển khai các cụm Kubernetes trong môi trường Production thực tế, hệ thống đòi hỏi kiến trúc High Availability phân tán đa vùng, quy tắc tường lửa nghiêm ngặt và giải pháp sao lưu etcd định kỳ. Người quản trị cần kiểm tra kỹ lưỡng trước khi đưa vào vận hành thương mại.